Revisar la seguridad del código con Claude Code: qué usar y cuándo
Hola, bienvenido. En la lección anterior aprendimos a revisar un plugin antes de instalarlo y dejamos pendiente security-guidance, y en esta lección lo vamos a instalar para todo el equipo de claude-tasks. Pero antes de instalar nada vamos a poner orden, porque a estas alturas del curso tenemos varias herramientas que hablan de seguridad y cada una actúa en un momento distinto. Vamos a ver qué hace cada capa y cuándo usarla: el hook guard.sh que ya tenemos, el plugin security-guidance con las reglas de seguridad de un proyecto Laravel, el comando /security-review y el plugin Claude Security para los escaneos a fondo.
¿Por qué tantas capas? Porque cada una cubre un hueco que las otras dejan. guard.sh impide que Claude haga ciertas cosas, pero no mira el código que escribe, y ahí es donde viven los fallos de seguridad de una aplicación Laravel: una ruta que devuelve una tarea sin comprobar de quién es, un create() que recibe la petición entera o una consulta con un valor metido a mano en el SQL. Revisar ese código mientras Claude lo escribe, antes de la pull request y de vez en cuando sobre todo el repositorio son 3 momentos distintos, y la documentación oficial los separa en herramientas distintas. La idea es que sepas cuál usar en cada momento, sin montarlas todas por montar.
Para seguir esta lección necesitas claude-tasks con el último commit, una sesión de Claude Code en la raíz del proyecto y 2 requisitos que comparten los 2 plugins de seguridad. El primero es Python en el PATH: security-guidance pide Python 3.7 o superior, y 3.10 para su revisión más profunda, y Claude Security pide 3.9 o superior disponible como python3. El segundo es Git, porque las revisiones trabajan sobre diffs, y claude-tasks es un repositorio desde el primer día. Comprueba tu versión de Python antes de empezar:
Las capas de seguridad del proyecto
La documentación de los 2 plugins de seguridad ordena las herramientas por el momento en que actúan. Esta es su tabla, traducida y con la capa que ya tenemos añadida delante:
| Momento | Herramienta | Qué cubre |
|---|---|---|
| Antes de cada acción | guard.sh |
Bloquea las lecturas, ediciones y comandos que no deben pasar nunca en el proyecto |
| En la sesión | Plugin security-guidance |
Las vulnerabilidades habituales en el código que escribe Claude, corregidas en la misma sesión |
| Bajo demanda, una pasada | /security-review |
Una revisión de seguridad del diff de la rama actual, cuando la pides |
| Bajo demanda, a fondo | Plugin Claude Security | Un escaneo con varios agentes de todo el repositorio o de un diff, con hallazgos revisados por separado y parches |
| En la pull request | Code Review, en los planes Team y Enterprise | Una revisión de corrección y seguridad con varios agentes y el contexto de todo el código |
| En la integración continua | Tu análisis estático y tus escáneres de dependencias | Reglas propias del lenguaje, cadena de suministro y políticas |
Las 4 primeras son las del curso, y las 2 últimas dependen de tu plan y de tu CI. Las revisiones de pull requests las veremos en la lección Revisar pull requests con Claude Code y GitHub Actions, y el análisis estático ya lo tienes con Larastan dentro de composer qa.
Fíjate en una diferencia que atraviesa toda la tabla. guard.sh es la única capa que bloquea: devuelve deny y la acción no ocurre. Todas las demás informan, y lo que encuentran le llega a Claude o a ti como hallazgos que hay que corregir. Por eso no se sustituyen entre sí, y cada una ocupa su momento en el trabajo de cada día:
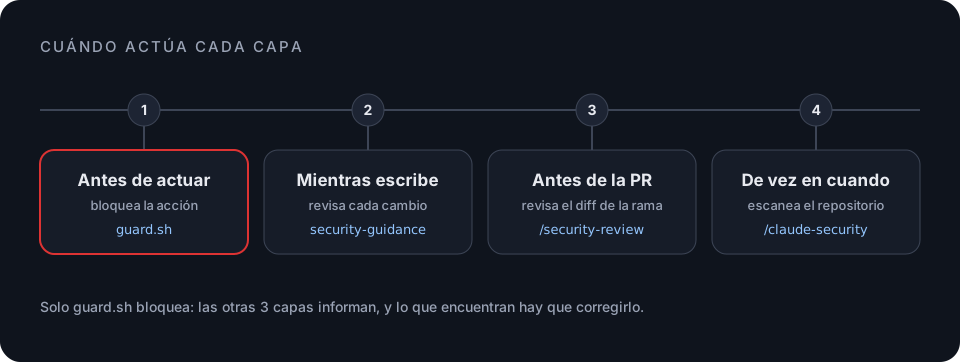
La primera capa ya la tenemos desde la lección Hook de seguridad para bloquear comandos peligrosos en Claude Code, junto con las reglas deny y el sandbox, y en esta lección vamos a por las otras 3.
- 02El plugin security-guidance
- 03Instalarlo para todo el equipo
- 04Las reglas de seguridad de Laravel
- 05/security-review antes de la pull request
- 06Claude Security para los escaneos a fondo
- 07Qué usar en cada momento
